Domain taschenlampen24.de kaufen?
Wir ziehen mit dem Projekt
taschenlampen24.de um.
Sind Sie am Kauf der Domain
taschenlampen24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain taschenlampen24.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hossfeld, Björn: Notfall-ManualNotfall-Manual , Im Akutfall müssen Sie als Notärzt*in in kürzester Zeit Symptome richtig einschätzen, eine sichere Diagnose erstellen, alle wichtigen Differenzialdiagnosen einbeziehen und die notwendige präklinische Therapie einleiten. Das Notfall-Manual liefert alle notwendigen Informationen, um kompetent und effizient handeln zu können. Übersichtlich nach verschiedenen Fachgebieten gegliedert, werden alle typischen Notfälle strukturiert und stichwortartig behandelt. Algorithmen fassen Wesentliches anschaulich zusammen. Typische Fehler in über 100 Notfallsituationen werden aufgezeigt. Neu in der gründlich überarbeiteten 10. Auflage: Neue Themen: Analgosedierung, Palliativmedizinische Notfälle, Ereignisse mit Massenanfall von Notfallpatienten, Covid-19, Pflanzeintoxikationen Aktualisierung gemäß aktueller Leitlinien Vollständige Überarbeitung und Aktualisierung der Themen Reanimation bei Kreislaufstillstand, Narkose sowie Todesfeststellung und Leichenschau Das Buch eignet sich für: Ärzt*innen in Weiterbildung Notfallmedizin, mit Zusatz Notfallmedizin,in der Notaufnahme Rettungsassistent*innen / Notfallsanitäter*innen , Reiningungssets > Autopflege & Aufbereitung , Auflage: 10. Auflage, Erscheinungsjahr: 20230413, Produktform: Kartoniert, Autoren: Schua, Rainer~Sefrin, Peter~Hossfeld, Björn, Auflage: 23010, Auflage/Ausgabe: 10. Auflage, Seitenzahl/Blattzahl: 324, Abbildungen: 34 farbige Abbildungen, Keyword: <P><b>Prof. Dr. med. Peter Sefrin,</b> Facharzt für Anästhesie, Schwerpunkt Notfallmedizin; <BR>1996 - 2006 Leiter der Sektion Präklinische Notfallmedizin der Klinik und Poliklinik für Anästhesiologie der Universität Würzburg; <BR>Gründer und Ehrenvorsitzender des agbn (Arbeitsgemeinschaft der in Bayern tätigen Notärzte, ca. 3.200 Mitglieder); <BR>langjähriger Vorsitzender der Bundesvereinigung der Arbeitsgemeinschaft Notärzte Deutschlands BAND e.V.; <BR>1989-2008 mehrfach Präsident der Deutschen Gesellschaft für Katastrophenmedizin (DGKM); <BR>1983-2016 Vorsitzender der Sektion Notfall- und Katastrophenmedizin der DIVI, Fachschema: Innere Medizin~Medizin / Innere Medizin~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Erste Hilfe, Rettungsdienst~Klinische und Innere Medizin, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 150, Breite: 104, Höhe: 17, Gewicht: 235, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mader, Robert: Der NotfallDer Notfall , DAS Nachschlagewerk für alle niedergelassenen Ärztinnen und Ärzte In Ordinationen kommt es eher selten zu tatsächlichen Notfällen, entsprechend haben die Betreiber und Betreiberinnen im Falle des Falles oft wenig Routine. Dieses sehr kompakte Nachschlagewerk erfahrener Notärzte bietet genau für diesen Fall alle relevanten Erstinformationen, die für das Überleben der Betroffenen elementar sein können. Neben allgemeinen Notfällen werden auch einige spezielle Fälle behandelt, etwa bei Patienten mit bestimmten Vorerkrankungen und auch bei Kindern. Eine Aufstellung zu einem perfekt ausgestatteten Notfallkoffer nach aktuellen Richtlinien rundet dieses unentbehrliche Werk ab. Argumente . Kompakte und übersichtliche Gestaltung . Überarbeitet auf dem aktuellen medizinischen Stand . Wichtig für alle Ärztinnen und Ärzte, die im niedergelassenen Bereich arbeiten und eher selten mit Notfällen zu tun haben , Polituren & Wachse > Autopflege & Aufbereitung , Erscheinungsjahr: 20230815, Produktform: Kartoniert, Autoren: Mader, Robert~Prause, Gerhard~Kurtz, Georg~Gschanes, Markus, Seitenzahl/Blattzahl: 127, Keyword: Notfallmedizin; Niedergelassene Ärzte, Fachschema: Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin, Fachkategorie: Medizin, allgemein, Warengruppe: TB/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 168, Höhe: 12, Gewicht: 263, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,21,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktionieren moderne LED-Taschenlampen im Vergleich zu herkömmlichen Glühbirnen-Taschenlampen? Welche Vorteile bieten LED-Taschenlampen gegenüber älteren Modellen?
Moderne LED-Taschenlampen nutzen eine Halbleiter-Technologie, die Licht erzeugt, während herkömmliche Glühbirnen-Taschenlampen eine Glühwendel verwenden. LED-Taschenlampen haben eine längere Lebensdauer, sind energieeffizienter und erzeugen ein helleres Licht als herkömmliche Glühbirnen-Taschenlampen. Sie sind zudem stoß- und vibrationsresistenter und benötigen weniger Batterien. **
-
Wie kann man eine Stirnlampe verwenden, um beim Camping oder Outdoor-Aktivitäten Licht zu erhalten?
Eine Stirnlampe wird am Kopf befestigt, um die Hände frei zu haben. Sie wird eingeschaltet, indem man den Schalter betätigt. Die Lampe leuchtet dann den Weg vor einem aus und ermöglicht es, auch im Dunkeln sicher zu gehen. **
-
Wie kann die Verwendung einer Stirnlampe das Outdoor-Erlebnis beim Camping, Wandern und Klettern verbessern?
Die Verwendung einer Stirnlampe ermöglicht es, auch bei Dunkelheit sicher zu navigieren und Aktivitäten wie Kochen, Lesen oder Toilettengänge zu erleichtern. Sie erhöht die Sicherheit, indem sie die Sichtbarkeit für andere erhöht und Stolperfallen vermeidet. Zudem ermöglicht sie es, beide Hände frei zu haben, um Ausrüstung zu tragen oder sich an Felsen festzuhalten. Darüber hinaus kann eine Stirnlampe das Naturerlebnis intensivieren, indem sie die Möglichkeit bietet, nachtaktive Tiere zu beobachten oder den Sternenhimmel zu betrachten. **
-
Wie benutzt man eine Stirnlampe beim Camping?
1. Befestige die Stirnlampe am Kopf, um beide Hände frei zu haben. 2. Schalte die Lampe ein und passe den Lichtstrahl an die gewünschte Helligkeit an. 3. Nutze die Stirnlampe zum Beleuchten des Weges, beim Kochen oder Lesen im Zelt. **


Welche Arten von Taschenlampen eignen sich am besten für Outdoor-Aktivitäten wie Camping und Wandern?
LED-Taschenlampen sind ideal für Outdoor-Aktivitäten, da sie langlebig, energieeffizient und hell sind. Wasserdichte Taschenlampen sind wichtig, um bei Regen oder Feuchtigkeit zuverlässig zu funktionieren. Stirnlampen sind praktisch beim Camping und Wandern, da sie die Hände frei lassen. **
Welche Arten von Taschenlampen eignen sich am besten für Outdoor-Aktivitäten wie Wandern und Camping?
LED-Taschenlampen sind ideal für Outdoor-Aktivitäten, da sie hell, energieeffizient und langlebig sind. Wasserdichte und stoßfeste Modelle sind besonders geeignet für Wanderungen und Camping. Stirnlampen bieten zudem freie Hände und sind praktisch beim Zelten oder nächtlichen Aktivitäten. **
Top-Angebote
Produkte zum Begriff Malicious:
-
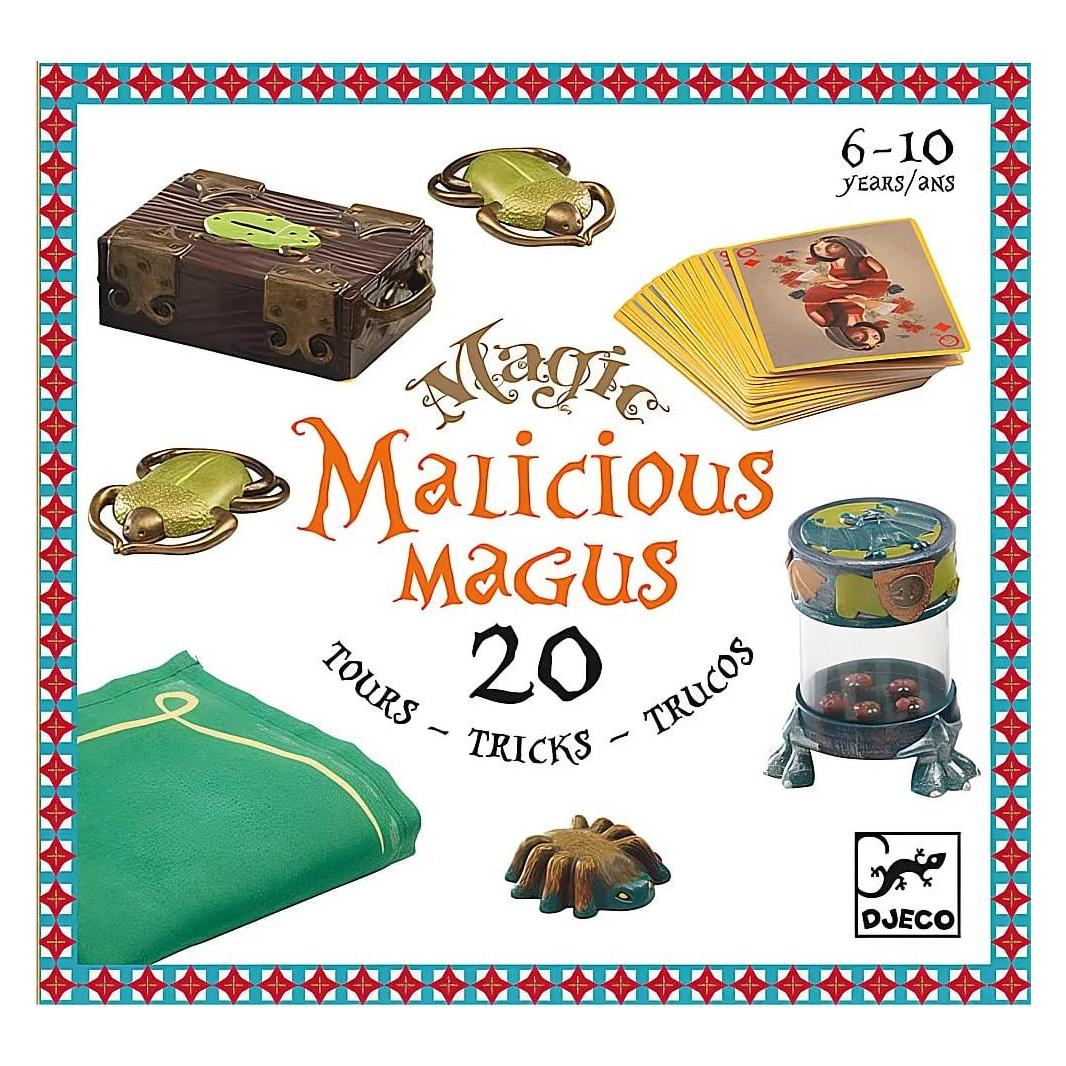
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Wie funktionieren moderne LED-Taschenlampen im Vergleich zu herkömmlichen Glühbirnen-Taschenlampen? Welche Vorteile bieten LED-Taschenlampen gegenüber älteren Modellen?
Moderne LED-Taschenlampen nutzen eine Halbleiter-Technologie, die Licht erzeugt, während herkömmliche Glühbirnen-Taschenlampen eine Glühwendel verwenden. LED-Taschenlampen haben eine längere Lebensdauer, sind energieeffizienter und erzeugen ein helleres Licht als herkömmliche Glühbirnen-Taschenlampen. Sie sind zudem stoß- und vibrationsresistenter und benötigen weniger Batterien. **
-
Wie kann man eine Stirnlampe verwenden, um beim Camping oder Outdoor-Aktivitäten Licht zu erhalten?
Eine Stirnlampe wird am Kopf befestigt, um die Hände frei zu haben. Sie wird eingeschaltet, indem man den Schalter betätigt. Die Lampe leuchtet dann den Weg vor einem aus und ermöglicht es, auch im Dunkeln sicher zu gehen. **
Ähnliche Suchbegriffe für Malicious
-
Hossfeld, Björn: Notfall-ManualNotfall-Manual , Im Akutfall müssen Sie als Notärzt*in in kürzester Zeit Symptome richtig einschätzen, eine sichere Diagnose erstellen, alle wichtigen Differenzialdiagnosen einbeziehen und die notwendige präklinische Therapie einleiten. Das Notfall-Manual liefert alle notwendigen Informationen, um kompetent und effizient handeln zu können. Übersichtlich nach verschiedenen Fachgebieten gegliedert, werden alle typischen Notfälle strukturiert und stichwortartig behandelt. Algorithmen fassen Wesentliches anschaulich zusammen. Typische Fehler in über 100 Notfallsituationen werden aufgezeigt. Neu in der gründlich überarbeiteten 10. Auflage: Neue Themen: Analgosedierung, Palliativmedizinische Notfälle, Ereignisse mit Massenanfall von Notfallpatienten, Covid-19, Pflanzeintoxikationen Aktualisierung gemäß aktueller Leitlinien Vollständige Überarbeitung und Aktualisierung der Themen Reanimation bei Kreislaufstillstand, Narkose sowie Todesfeststellung und Leichenschau Das Buch eignet sich für: Ärzt*innen in Weiterbildung Notfallmedizin, mit Zusatz Notfallmedizin,in der Notaufnahme Rettungsassistent*innen / Notfallsanitäter*innen , Reiningungssets > Autopflege & Aufbereitung , Auflage: 10. Auflage, Erscheinungsjahr: 20230413, Produktform: Kartoniert, Autoren: Schua, Rainer~Sefrin, Peter~Hossfeld, Björn, Auflage: 23010, Auflage/Ausgabe: 10. Auflage, Seitenzahl/Blattzahl: 324, Abbildungen: 34 farbige Abbildungen, Keyword: <P><b>Prof. Dr. med. Peter Sefrin,</b> Facharzt für Anästhesie, Schwerpunkt Notfallmedizin; <BR>1996 - 2006 Leiter der Sektion Präklinische Notfallmedizin der Klinik und Poliklinik für Anästhesiologie der Universität Würzburg; <BR>Gründer und Ehrenvorsitzender des agbn (Arbeitsgemeinschaft der in Bayern tätigen Notärzte, ca. 3.200 Mitglieder); <BR>langjähriger Vorsitzender der Bundesvereinigung der Arbeitsgemeinschaft Notärzte Deutschlands BAND e.V.; <BR>1989-2008 mehrfach Präsident der Deutschen Gesellschaft für Katastrophenmedizin (DGKM); <BR>1983-2016 Vorsitzender der Sektion Notfall- und Katastrophenmedizin der DIVI, Fachschema: Innere Medizin~Medizin / Innere Medizin~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Erste Hilfe, Rettungsdienst~Klinische und Innere Medizin, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 150, Breite: 104, Höhe: 17, Gewicht: 235, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mader, Robert: Der NotfallDer Notfall , DAS Nachschlagewerk für alle niedergelassenen Ärztinnen und Ärzte In Ordinationen kommt es eher selten zu tatsächlichen Notfällen, entsprechend haben die Betreiber und Betreiberinnen im Falle des Falles oft wenig Routine. Dieses sehr kompakte Nachschlagewerk erfahrener Notärzte bietet genau für diesen Fall alle relevanten Erstinformationen, die für das Überleben der Betroffenen elementar sein können. Neben allgemeinen Notfällen werden auch einige spezielle Fälle behandelt, etwa bei Patienten mit bestimmten Vorerkrankungen und auch bei Kindern. Eine Aufstellung zu einem perfekt ausgestatteten Notfallkoffer nach aktuellen Richtlinien rundet dieses unentbehrliche Werk ab. Argumente . Kompakte und übersichtliche Gestaltung . Überarbeitet auf dem aktuellen medizinischen Stand . Wichtig für alle Ärztinnen und Ärzte, die im niedergelassenen Bereich arbeiten und eher selten mit Notfällen zu tun haben , Polituren & Wachse > Autopflege & Aufbereitung , Erscheinungsjahr: 20230815, Produktform: Kartoniert, Autoren: Mader, Robert~Prause, Gerhard~Kurtz, Georg~Gschanes, Markus, Seitenzahl/Blattzahl: 127, Keyword: Notfallmedizin; Niedergelassene Ärzte, Fachschema: Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin, Fachkategorie: Medizin, allgemein, Warengruppe: TB/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 168, Höhe: 12, Gewicht: 263, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,21,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Verwendung einer Stirnlampe das Outdoor-Erlebnis beim Camping, Wandern und Klettern verbessern?
Die Verwendung einer Stirnlampe ermöglicht es, auch bei Dunkelheit sicher zu navigieren und Aktivitäten wie Kochen, Lesen oder Toilettengänge zu erleichtern. Sie erhöht die Sicherheit, indem sie die Sichtbarkeit für andere erhöht und Stolperfallen vermeidet. Zudem ermöglicht sie es, beide Hände frei zu haben, um Ausrüstung zu tragen oder sich an Felsen festzuhalten. Darüber hinaus kann eine Stirnlampe das Naturerlebnis intensivieren, indem sie die Möglichkeit bietet, nachtaktive Tiere zu beobachten oder den Sternenhimmel zu betrachten. **
-
Wie benutzt man eine Stirnlampe beim Camping?
1. Befestige die Stirnlampe am Kopf, um beide Hände frei zu haben. 2. Schalte die Lampe ein und passe den Lichtstrahl an die gewünschte Helligkeit an. 3. Nutze die Stirnlampe zum Beleuchten des Weges, beim Kochen oder Lesen im Zelt. **
-
Welche Arten von Taschenlampen eignen sich am besten für Outdoor-Aktivitäten wie Camping und Wandern?
LED-Taschenlampen sind ideal für Outdoor-Aktivitäten, da sie langlebig, energieeffizient und hell sind. Wasserdichte Taschenlampen sind wichtig, um bei Regen oder Feuchtigkeit zuverlässig zu funktionieren. Stirnlampen sind praktisch beim Camping und Wandern, da sie die Hände frei lassen. **
-
Welche Arten von Taschenlampen eignen sich am besten für Outdoor-Aktivitäten wie Wandern und Camping?
LED-Taschenlampen sind ideal für Outdoor-Aktivitäten, da sie hell, energieeffizient und langlebig sind. Wasserdichte und stoßfeste Modelle sind besonders geeignet für Wanderungen und Camping. Stirnlampen bieten zudem freie Hände und sind praktisch beim Zelten oder nächtlichen Aktivitäten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.